Útočníci nepotřebují vědět, kdo jste
Automatizované útoky mohou zasáhnout i e-shop, který si nikdo předem nevybral. Boti zkoušejí přihlášení pomocí uniklých hesel a hledají slabá místa ve formulářích nebo v rozhraní API. Nadměrný provoz může zhoršit dostupnost obchodu. Škodlivý skript na platební stránce zase může ohrozit údaje zákazníků.
Pro zákazníka se problém často projeví prostě tím, že se nedostane do účtu nebo nedokončí objednávku. Pro vás to znamená ohrožené tržby, práci navíc pro tým a riziko ztráty důvěry.
Kolik vás může stát výpadek?
Při obratu 6 milionů Kč za 30 dní připadá na jeden den v průměru 200 000 Kč tržeb. To je měřítko toho, kolik prodeje může celodenní výpadek ovlivnit. Skutečný dopad závisí na tom, kdy výpadek nastane a kolik zákazníků nakoupí později.
Během výpadku mohou kampaně dál čerpat rozpočet, část zákazníků nakoupí jinde a tým musí vedle běžné práce řešit incident. Hodnota ochrany se proto promítá i do dostupnosti obchodu a důvěry zákazníků.
Co přidává aplikační firewall
V Rocketoo MAX standardně zajišťujeme hosting s nepřetržitým dohledem, aktualizace, bezpečnostní záplaty a denní zálohy databáze. Nadstandardní zabezpečení e-shopu k tomu přidává aplikační firewall (WAF) od Check Pointu nebo Fortinetu ve spolupráci s BRAFORT.
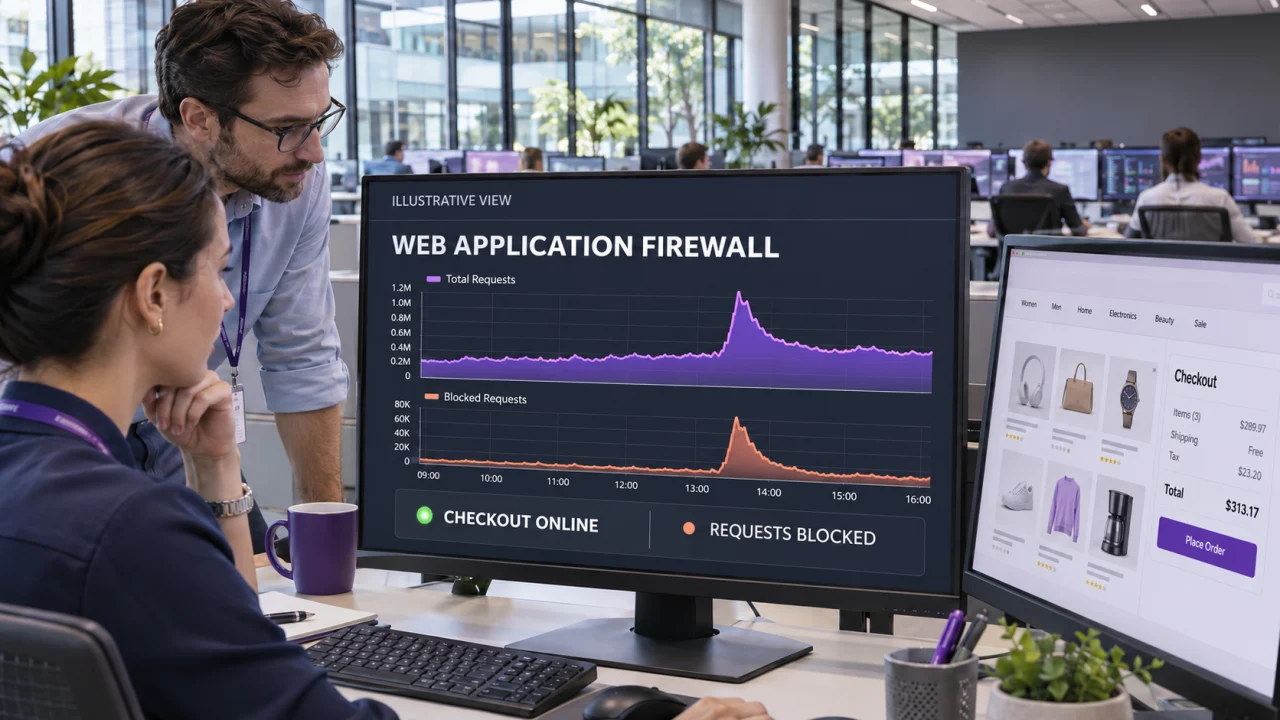
Firewall kontroluje webové požadavky, které k e-shopu a jeho chráněným rozhraním procházejí přes síť poskytovatele ochrany. Podle nastavených pravidel může podezřelý požadavek zaznamenat nebo zablokovat ještě před aplikací.
- Přihlašování a boti. Ochrana může omezit opakované pokusy o přihlášení nebo nežádoucí automatizované procházení katalogu. Způsob rozpoznávání botů závisí na tarifu a nastavení.
- Formuláře a API. Pravidla pomáhají zachytit podezřelé požadavky i na chráněných API. To se hodí, pokud e-shop přes tato rozhraní komunikuje se skladem, ERP nebo dalšími partnery. Check Point WAF Premium navíc nabízí zjišťování používaných API.
- Platby kartou. Check Point WAF Premium umí po nastavení ochrany platební stránky blokovat nepovolené skripty v prohlížeči. Tím může pomoci s vybranými požadavky PCI DSS. Soulad se standardem se posuzuje pro celý relevantní platební proces.
Jak ochranu zavádíme a kdo se o ni stará
E-shop dál běží na infrastruktuře Rocketoo MAX. Certifikovaní technici BRAFORT připraví výchozí pravidla a nasměrují provoz chráněné domény přes síť poskytovatele. Během dvou až čtyř týdnů pravidla ladí podle skutečného provozu a před aktivním blokováním otestují přihlášení, objednávky, formuláře i API.
Před spuštěním ověříme dopad na rychlost. Pokud je nastavená mezipaměť distribuované sítě, může část požadavků na obrázky obsloužit přímo ona a ulevit serveru e-shopu.
Automatická ochrana běží nepřetržitě. V rámci správy technici každý týden kontrolují bezpečnostní záznamy a chybné blokace a jednou měsíčně posílají přehled s doporučeními. U kritických upozornění platí garance první reakce do jedné hodiny v provozní době správy, od pondělí do pátku mezi 8. a 16. hodinou včetně svátků. Doba vyřešení závisí na povaze incidentu.
Pokud už využíváte Cloudflare, BRAFORT může v dohodnutém rozsahu spravovat i vaši stávající ochranu.
Jak vybrat variantu a s čím počítat v nabídce
Vybírat můžete z variant Check Point WAF Advanced, Check Point WAF Premium a Fortinet FortiAppSec Cloud. Při výběru zohledňujeme objem provozu, počet domén, používaná API, podobu platebního procesu a rozsah správy.
V písemné nabídce dostanete samostatné ceny za licenci, jednorázové zavedení a průběžnou správu. U Check Pointu se v rámci této nabídky licence účtuje měsíčně podle počtu požadavků, bez ročního závazku.
Firewall doplňuje aktualizace a další opatření, která pomáhají udržet e-shop v provozu. Pokud na online prodeji stojí významná část vašich příjmů, vyplatí se rozsah ochrany probrat v době, kdy obchod funguje a máte prostor vše v klidu otestovat.